

*Escrito por Gabriel Loschi , CISO da Foursys .
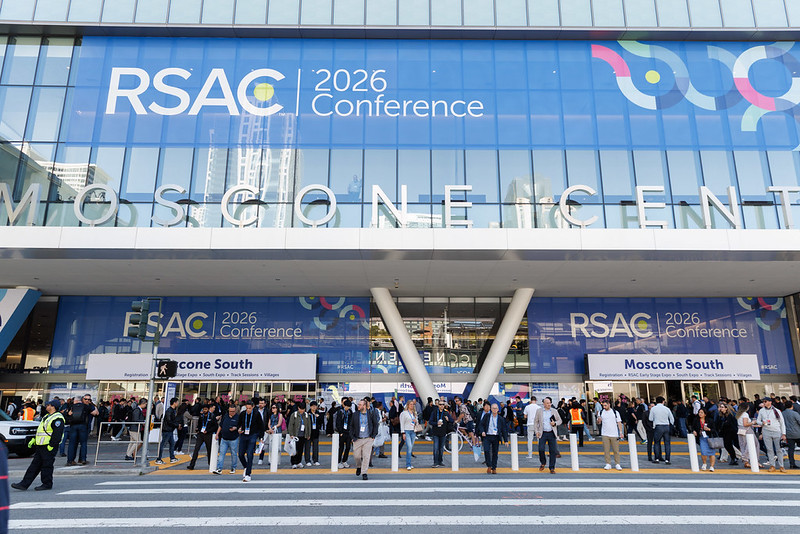
Depois de uma semana de imersão na RSAC Conference 2026, a leitura que ficou para mim é objetiva: IA, identidade, criptografia e governança já estão pressionando a agenda de decisão das empresas.
Ao longo da semana, transitei entre sessões técnicas, painéis executivos, briefings, feira de parceiros e conversas com outros CISOs. O ponto mais relevante não esteve em uma palestra específica, ele apareceu de forma consistente ao longo das diferentes trilhas do evento.
Os mesmos desafios surgiram sob perspectivas distintas, reforçando uma mensagem comum: a complexidade aumentou, e a resposta que todos procuravam era: A necessidade de execução acompanhou esse movimento?
A conferência deixou claro que a agenda de segurança está avançando em múltiplas frentes ao mesmo tempo. A IA aplicada à defesa já entrou na operação. As identidades não-humanas ganharam escala. O aprendizado de máquina é uma preocupação para os agentes inseguros de IA. A discussão sobre criptografia pós-quântica tornou-se mais pragmática. E o papel do CISO passou a concentrar ainda mais responsabilidade executiva e técnicas.
IA já chegou na operação. O desafio agora é controle
A inteligência artificial deixou de ser um experimento e passou a fazer parte da operação. Agentes, uso de IA no SOC, uso de IA em inteligências de ataques, modelos de confiança e vetores como prompt injection apareceram com mais maturidade nas discussões.
O avanço técnico já não é a principal questão. O desafio agora é controle.
O padrão mais recorrente é direto: descobrir agentes, registrar cada um deles, definir identidade, controlar acesso e manter auditoria contínua. Isso se torna crítico à medida que esses agentes passam a acessar dados, consultar sistemas e influenciar decisões.
Sem definição de ownership, escopo de autorização claro, trilha de auditoria e mecanismos de interrupção, a organização ganha velocidade, mas perde governança.
Ai fica a pergunta, nascer rápido para não perder mercado, ou nascer seguro para não sofrer risco ou esposição?
Identidades não-humanas deixaram de ser assunto secundário
Agentes, contas de serviço, workloads, segredos, chaves e tokens passaram a ocupar uma parcela relevante da superfície de controle. Esse crescimento ficou evidente tanto nas sessões quanto nas soluções apresentadas na feira.
A implicação prática é direta: sem inventário, definição de ownership, revisão de acessos, rotação e auditoria, a organização perde visibilidade exatamente onde a operação está se tornando mais automatizada.
Tratar identidade digital, incluindo identidades não-humanas, como camada estrutural de controle deixou de ser evolução futura. Passou a ser requisito de base.
Sem isso, a automação escala mais rápido que a governança.
Criptografia pós-quântica entrou no campo do planejamento
As sessões sobre risco quântico e crypto-agility tiveram um tom mais operacional do que em anos anteriores. O foco esteve em inventário de chaves, dependências criptográficas, certificados expostos e dívida acumulada.
Esse deslocamento muda a prioridade. O primeiro passo não é uma migração ampla. O trabalho mais útil agora é saber onde a criptografia está, quais ativos têm maior exposição e quanto esforço será necessário para adaptar a base quando a mudança se tornar necessária.
Sem esse diagnóstico, a organização adia um problema inevitável, aumenta o custo da resposta futura e reduz sua capacidade de reação.
Lembrando que s Inteligência artificial, impulsionada pela computação quântica, irá acelerar não só coisas positivas, mas principalmente as negativas, como quebra de criptografias atuais e automação de ataques em larga escala em curto espaço de tempo.